Стремительное развитие технологий искусственного интеллекта многократно усилило арсенал киберпреступников. Сегодня злоумышленникам достаточно всего пары часов, чтобы с помощью нейросетей обнаружить уязвимости в системах защиты и получить несанкционированный доступ к серверам, хранящим массивы персональных данных.
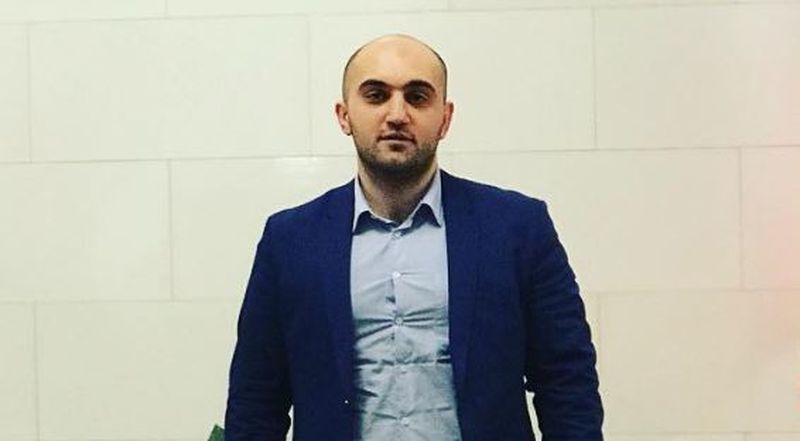
Механику подобных высокотехнологичных преступлений в беседе с информационной службой «Вести» подробно разобрал Гарегин Папян — ведущий разработчик и профильный специалист в области искусственного интеллекта. По его экспертной оценке, абсолютно любая компания имеет слабые места в своей цифровой инфраструктуре. Именно поиском таких скрытых «дыр» в периметре безопасности занимаются специализированные нейросети, после чего инициируется сама атака.
Специалист обращает внимание на то, что использование алгоритмов позволяет хакерам действовать многозадачно. Гарегин Папян описывает типичный сценарий вторжения: одна часть алгоритмов намеренно имитирует атаку на второстепенные сервисы организации. Это работает как отвлекающий маневр, заставляя системных администраторов компании бросить все силы на отражение ложной угрозы.
Пока внимание IT-отделов рассеяно, другие хакерские инструменты выполняют свои основные функции. Как отмечает ИИ-разработчик, в этот момент параллельно могут осуществляться попытки проведения масштабных DDoS-атак или же целенаправленный перехват так называемых «кредов» — учетных данных, открывающих прямой доступ к конфиденциальной информации пользователей.
Помимо угроз, исходящих от обучаемых нейросетей, глобальная корпоративная безопасность регулярно сталкивается с критическими программными сбоями. Ранее в публичном поле появилась информация о масштабной утечке данных, раскрывающей уязвимости популярного языка программирования PHP. В результате этого инцидента десятки миллионов веб-ресурсов по всему миру оказались полностью открытыми для потенциального взлома.
На фоне подобных комплексных цифровых рисков профильные государственные ведомства вынуждены прибегать к беспрецедентным мерам безопасности. Так, Федеральная служба безопасности Российской Федерации выпустила официальное предписание, адресованное владельцам объектов критической информационной инфраструктуры. Согласно требованиям ФСБ, если оперативно обновить программное обеспечение до защищенных версий не представляется возможным, владельцы обязаны полностью отключить свои уязвимые сайты от сети.
ИЦ «ЕРКРАМАС»